[逆向分析] x64dbg plugin 使用 & 心得
Plugin 列表
- ret-sync
- xAnalyzer
- SwissArmyKnife
- ScyllaHide
- Rtti-plugin-x64
- OllyDumpEx
- dbgchild
- ClawSearch
- Scylla
- Baymax Tools
- labeless
- x64dbg-Plugin-Manager
- x64DbgMCPServer
- x64dbg-yaraScan
- GolangAnalyzerPlugin
- xFindOut
- Api-Break-for-x64dbg
- xAnalyzer
x64dbg-Plugin-Manager
- 簡介:管理 x64dbg 的 Plugin
- Github repo
ClawSearch
- 簡介:如同使用 Cheat Engine 一樣的功能,可以對記憶體進行掃描
- Github repo 下載點
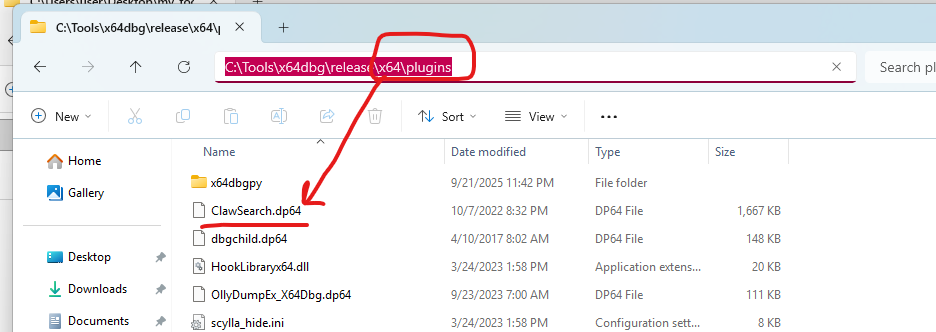
安裝方式就是把 zip 下載下來後,會有 2 個資料夾為 x32 和 x64 ,裡面分別有 1 個檔案為
- ClawSearch.dp32
- ClawSearch.dp64
把上述兩個檔案放到 x64dbg 的 plugins 資料夾即可,分別對應為
- C:\Tools\x64dbg\release\x32\plugins\
- C:\Tools\x64dbg\release\x64\plugins\
底下圖示以 x64 舉例
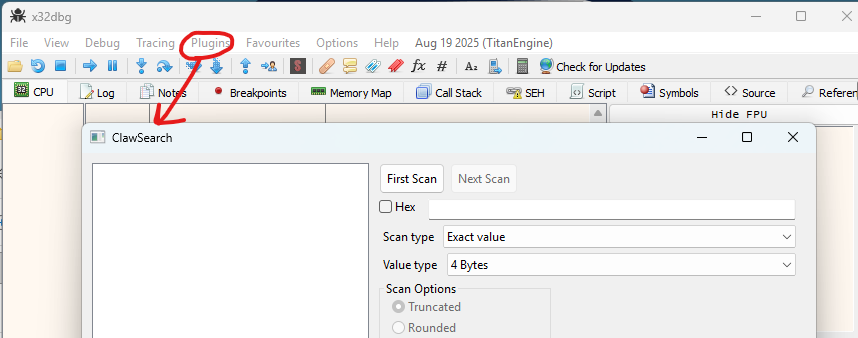
之後打開 x64dbg 之後,可以點選 plugin -> ClawSearch 來開啟底下畫面
這就跟使用 Cheat Engine 一樣,可以針對在記憶體的特定數值進行掃描
xAnalyzer
- 簡介:這是一個幫助你做靜態和動態分析的工具,就是能把一些 api 參數還原,或幫你添加一些註解或呼叫的資訊
- Github repo
安裝方式就是先把底下三個下載下來
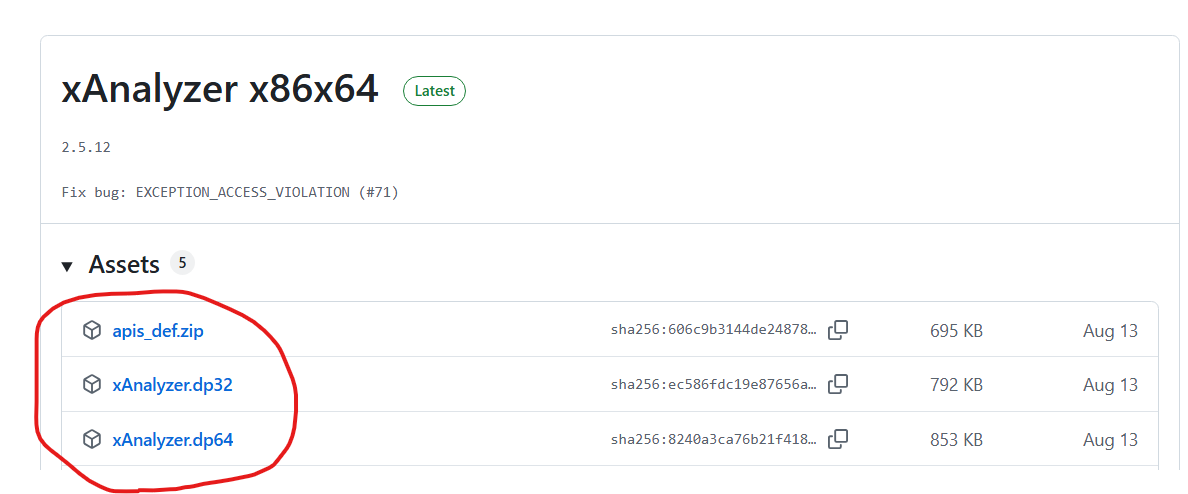
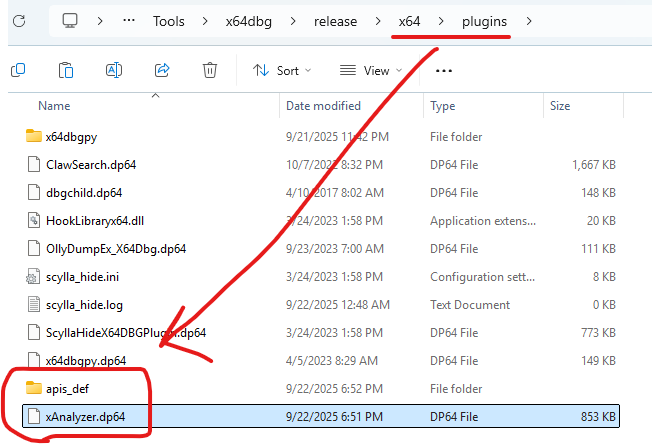
之後把 dp64 和 dp32 分別放到 x64dbg 的 x32 和 x64 裡面的 Plugin 資料夾中
然後 apis_def 要 x32 和 x64 的資料夾都放,下圖以 x64 舉例
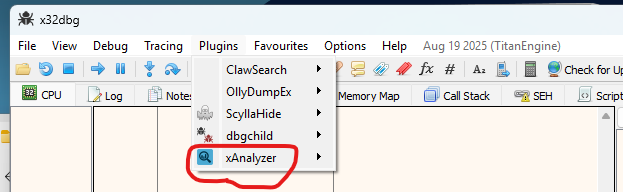
最後開啟 x64dbg 的時候就可以在 plugin 看到,為下圖
xFindOut
- 簡介:找到誰存取/寫入特定的記憶體位置
- Github repo
HyperHide
- 簡介: anti anti debug
- Github repo
x64dbg-yaraScan
- 簡介: 顧名思義,使用 yara 做掃描用
- Github repo
labeless
- 搭配 ida pro 使用
- Github repo
GolangAnalyzerPlugin
Api-Break-for-x64dbg
ret-sync
x64DbgMCPServer
All articles on this blog are licensed under CC BY-NC-SA 4.0 unless otherwise stated.
Recent Posts