[區塊鏈論文][DNS 惡意利用] 揭露去中心化網路的陰暗面:Namecoin 與 Emercoin 中超過 50.7% 的 IP 遭惡意濫用
論文連結
此論文發行時間:2021 年
摘要研究目的
作者針對 2 個區塊鏈的 DNS 進行研究:
- NameCoin
- Emercoin
需要研究這兩個區塊鏈 DNS 平台是因為發現越來越到惡意攻擊者濫用這兩個平台進行攻擊
所以,想要對這兩個平台過去到現在的惡意利用進行分析
貢獻
作者認為目前並無自動化流程來追蹤區塊鏈上的惡意活動,也無工具能將其和情資進行關聯
所以,作者表示他們是第一個提供自動化流程進行這件事情的人
為何需要拋棄舊的 DNS
簡介 DNS
DNS 是名稱解析服務,使用的通訊埠是
- TCP Port: 53
- server 之間傳遞資料
- UDP Port: 53
- 解析服務
我們上網的時候,會去連線到各個網站,連線過去之前,會先跟 DNS 查詢該網站的實際 IP 位置是多少
比如下圖是我查詢 facebook.com 的 ip ,可以看到是 31.13.87.36
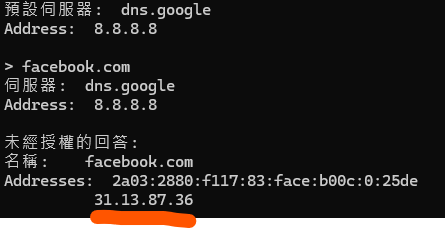
DNS 就是將網域(EX: facebook.com) 解析出他的 ip 位置的服務
當前 DNS 問題
底下列出一些常見的 DNS 攻擊
- 中間人攻擊
- 被動監聽
- 資料注入攻擊
- 快取汙染
- 放大 DDoS 攻擊
DNS 當前缺乏驗證機制,不會去確認上層回應的資訊的正確性
並且,政府可以透過操控 DNS 來封鎖流量,審查批判其政權的內容
當前提出的改善方案
此篇論文提到有 2 個解決想法
- 提升 DNS 安全性,比如使用 DNS over HTTPs 或 DNS over TLS
- 將 DNS 去中心化,也就是使用區塊鏈技術
這篇論文是以上述第二點為研究做出發,而 BlockChain DNS 裡面,在 2021 年間以下述兩個為最多人使用
- Namecoin
- Emercoin
作者在這篇論文主要就是針對上述兩個區塊鏈 DNS 上的惡意利用進行分析研究
Namecoin
這是一種基於比特幣的加密貨幣,最上級的 domain 是 .bit
.bit的網域在過去被攻擊者大量使用
Emercoin
Emercoin 又稱為 EmerDNS ,是一個支援多種 DNS 記錄的區塊鏈 DNS 系統
相關資安事件參考:
- Fbot 殭屍網路使用由 Emercoin 解析的網域與其 c2 通訊 [1]
研究的方法論
作者處理區塊鏈 DNS 的資料方式為
- 找尋外部情資對應的惡意 IP 在區塊鏈上的資料,並整理跟他相關的交易資料(EX: 錢包)
- 彙整後,使用各種外部情資平台進行查詢,外部情資平台如: VirusTotal, shodan, hybrid 等
也就是下圖,這是作者所畫的內容
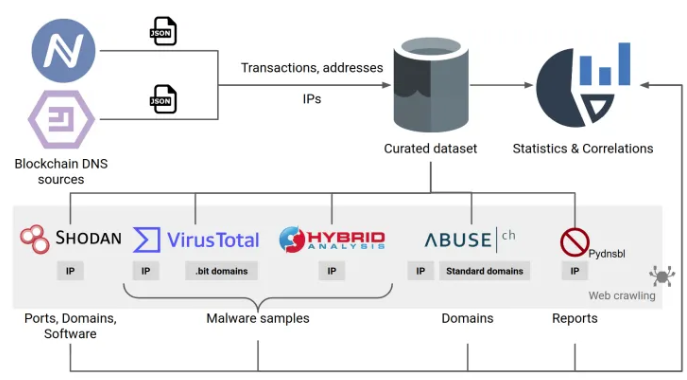
取自論文
參考
All articles on this blog are licensed under CC BY-NC-SA 4.0 unless otherwise stated.
Related Articles
2025-10-09
解析:區塊鏈的 51% 攻擊
簡介 51% 攻擊51% 攻擊就是當攻擊者控制了超過半數的算力,便可與主鏈分離,重寫交易紀錄、控制挖礦獎勵(僅讓其網絡內的機器獲得報酬),甚至進行雙重支付(double spending),即多次使用同一枚幣。 這種在大型加密貨幣(如比特幣(BTC)與以太坊(Ethereum)),犯罪組織幾乎不可能取得 51% 的挖礦控制權,但小型加密貨幣是有可能遭受此種攻擊 相關新聞2025.08.22 - 國際刑警組織抓獲大量犯罪分子新聞連結 這篇新聞講述的是國際刑警組織協調各國在非洲各地當局逮捕 1209 個犯罪者 此次行動稱為:Operation Serengeti 2.0 ,聯合 18 個國家來打擊網路犯罪者 這場行動中: 搗毀 25個加密貨幣挖礦中心 查獲了45座非法發電站 確認了6.5萬名受害者,損失金額估計達3億美元 下圖為搗毀的加密貨幣挖礦中心 取自: INTERPOL 根據此次所擁有的算力研判是有能力對小型加密貨幣進行 51 % 攻擊
2025-10-16
Etherhide Explained: The Rise of Blockchain-Based Command and Control
TL;DR:EtherHide(或 EtherHiding)是把惡意 payload 託管在智能合約上、並用 eth_call 等方法讀取的 C2 技術。本文含 2025 年實戰案例(SePolia/BSC)、CTF 解題與 pyinstaller 逆向步驟,並整理偵測與追蹤建議。 本文有將一些專有名詞介紹在最底下,有看不懂得可以先到最底下瀏覽 簡介分析惡意程式建立威脅情資報告,我們總在追查攻擊者的位置 攻擊者也不斷改變 c2 的隱藏方式和建立方式 底下列出一些過去到現在看到的 c2 建立方式和傳資料方式: VPS web hosting Pastebin Twitter Github / Gitee Telegram Google Calendar 本文探討的是 EtherHide 技術,這是一種使用智能合約作為 C2 的技術 什麼是 EtherHideEtherHide 是將任何 payload 插入到區塊鏈上的智能合約,之後透過外部呼叫並執行 因為區塊鏈的特性,所以插入的 payload 不會被刪除,可以被穩定的使用 且因為 EtherHi...
2025-09-10
Web3 基礎知識 - Dapp(Decentralized Application)
Dapp - 去中心化應用程式(Decentralized Applications) 代表程式存在並執行在 區塊鏈(blockchain)或點對點網路(P2P network, peer-to-peer) 上 也就是不是在單一電腦上運行,而是分散在一個由多台電腦組成的網路中。 這也意味著,它們不受任何單一權威機構的掌控。 傳統的程式比如 twitter ,是執行在特定的公司掌控的電腦上 這是兩種的差異 補充區塊鏈可以看成是一個可稽核的資料庫,但他只能新增不能刪除或修改資料 如果要更新資料,是把資料放在新的地址上
2025-09-11
Web3 基礎知識 - REMIX & 智能合約
REMIXRemix(remix.ethereum.org) Remix 是一個 IDE,可以在這裡執行智能合約和寫 SODILITY 程式碼,本身也有一些 Plugin 可以設定合約並在測試網路上進行測試 可以幫助學習和理解去中心化概念 (虛擬貨幣和 Dapp) 下面的圖片就是連到 Remix 會看到的,左邊是預設的工作空間,裡面有一些資料夾 下面圈起來的是控制台(console)。這個控制台的作用是幫助我們,會顯示錯誤訊息,告訴我們程式碼哪裡有錯,也會在執行成功時顯示結果 中間就是我們一般寫程式的地方 預設 REMIX 會有一些範例的程式碼,就是下面圖的紅色圈起來,副檔案名稱是 .sol ,這就是 sodility 寫的程式碼 寫完可以編譯,之後部署合約,部署合約就是把合約交易發到區塊鏈上 簡介智能合約智慧合約本質上就是兩個人(或兩方)之間的一份協議 所謂的「智能」,就是:傳統上由第三方中介來執行與見證的角色,被電腦程式所取代 智慧合約的程式碼定義了協議雙方的條款與條件,只要合約被部署並執行,結果就會按照程式碼自動完成,不需要依賴銀行、律師或其他中間人。 這裡可以用 ...
2025-09-11
Web3 基礎知識 - Sodility 教學(2) - 透過小專案學習 (募資專案)
學習目標透過一個簡單的專案程式碼,來學習 sodility ,這邊會先貼出整份程式碼,底下會個別解釋 sodility 的程式語言知識 專案募資合約簡介情境 有一個專案發起人,他發起一個募資專案,需要一筆目標金額 大家可以投資這個專案 (類似共同存錢到一個戶頭) 只有當募資成功(達到目標金額)時,這筆錢才會真正轉給專案發起人 如果募資失敗,投資的錢要能退還給各個投資人 12345678910111213141516171819202122232425262728293031323334353637383940414243444546474849505152535455565758596061626364656667686970717273747576777879808182838485868788899091// SPDX-License-Identifier: MITpragma solidity ^0.8.4;contract ProjectFunding { // --- 狀態變數 (State Variables) --- // 先定義合約的狀態...
2025-09-11
Web3 基礎知識 - Sodility 教學 (1)
簡介 sodility程式碼開頭用 1pragma solidity ^0.8.0; pragma 是一個宣告語句,用來告訴編譯器這份程式碼所使用的 Solidity 版本 ^ 這個代表「這個版本以及之後的版本都可以」 其他範例 1pragma solidity >=0.7.0 <0.9.0; 這是代表適用的版本是包含 0.7.0 以上,且支援版本是 0.9.0 之下,但不包含有 0.9.0 回顧智能合約 - 簡介智能合約 (Smart Contract) 本質上是一組程式碼的集合,包含兩個東西: 函數 : 用來執行動作,例如存資料、取資料 資料 : 儲存在區塊鏈上的變數與資訊 當我們把智能合約部署(Deploy)到以太坊區塊鏈上,它就會被分配一個唯一的區塊鏈位址。 任何人都可以透過這個位址來與合約互動。 撰寫智能合約簡介變數這邊先上一個範例 123456789contract simpleTest { uint number = 123; bool testGood = true; string data = "it is a ...
Recent Posts